


Risiko Keselamatan PDF Tersembunyi dalam Pemprosesan AI
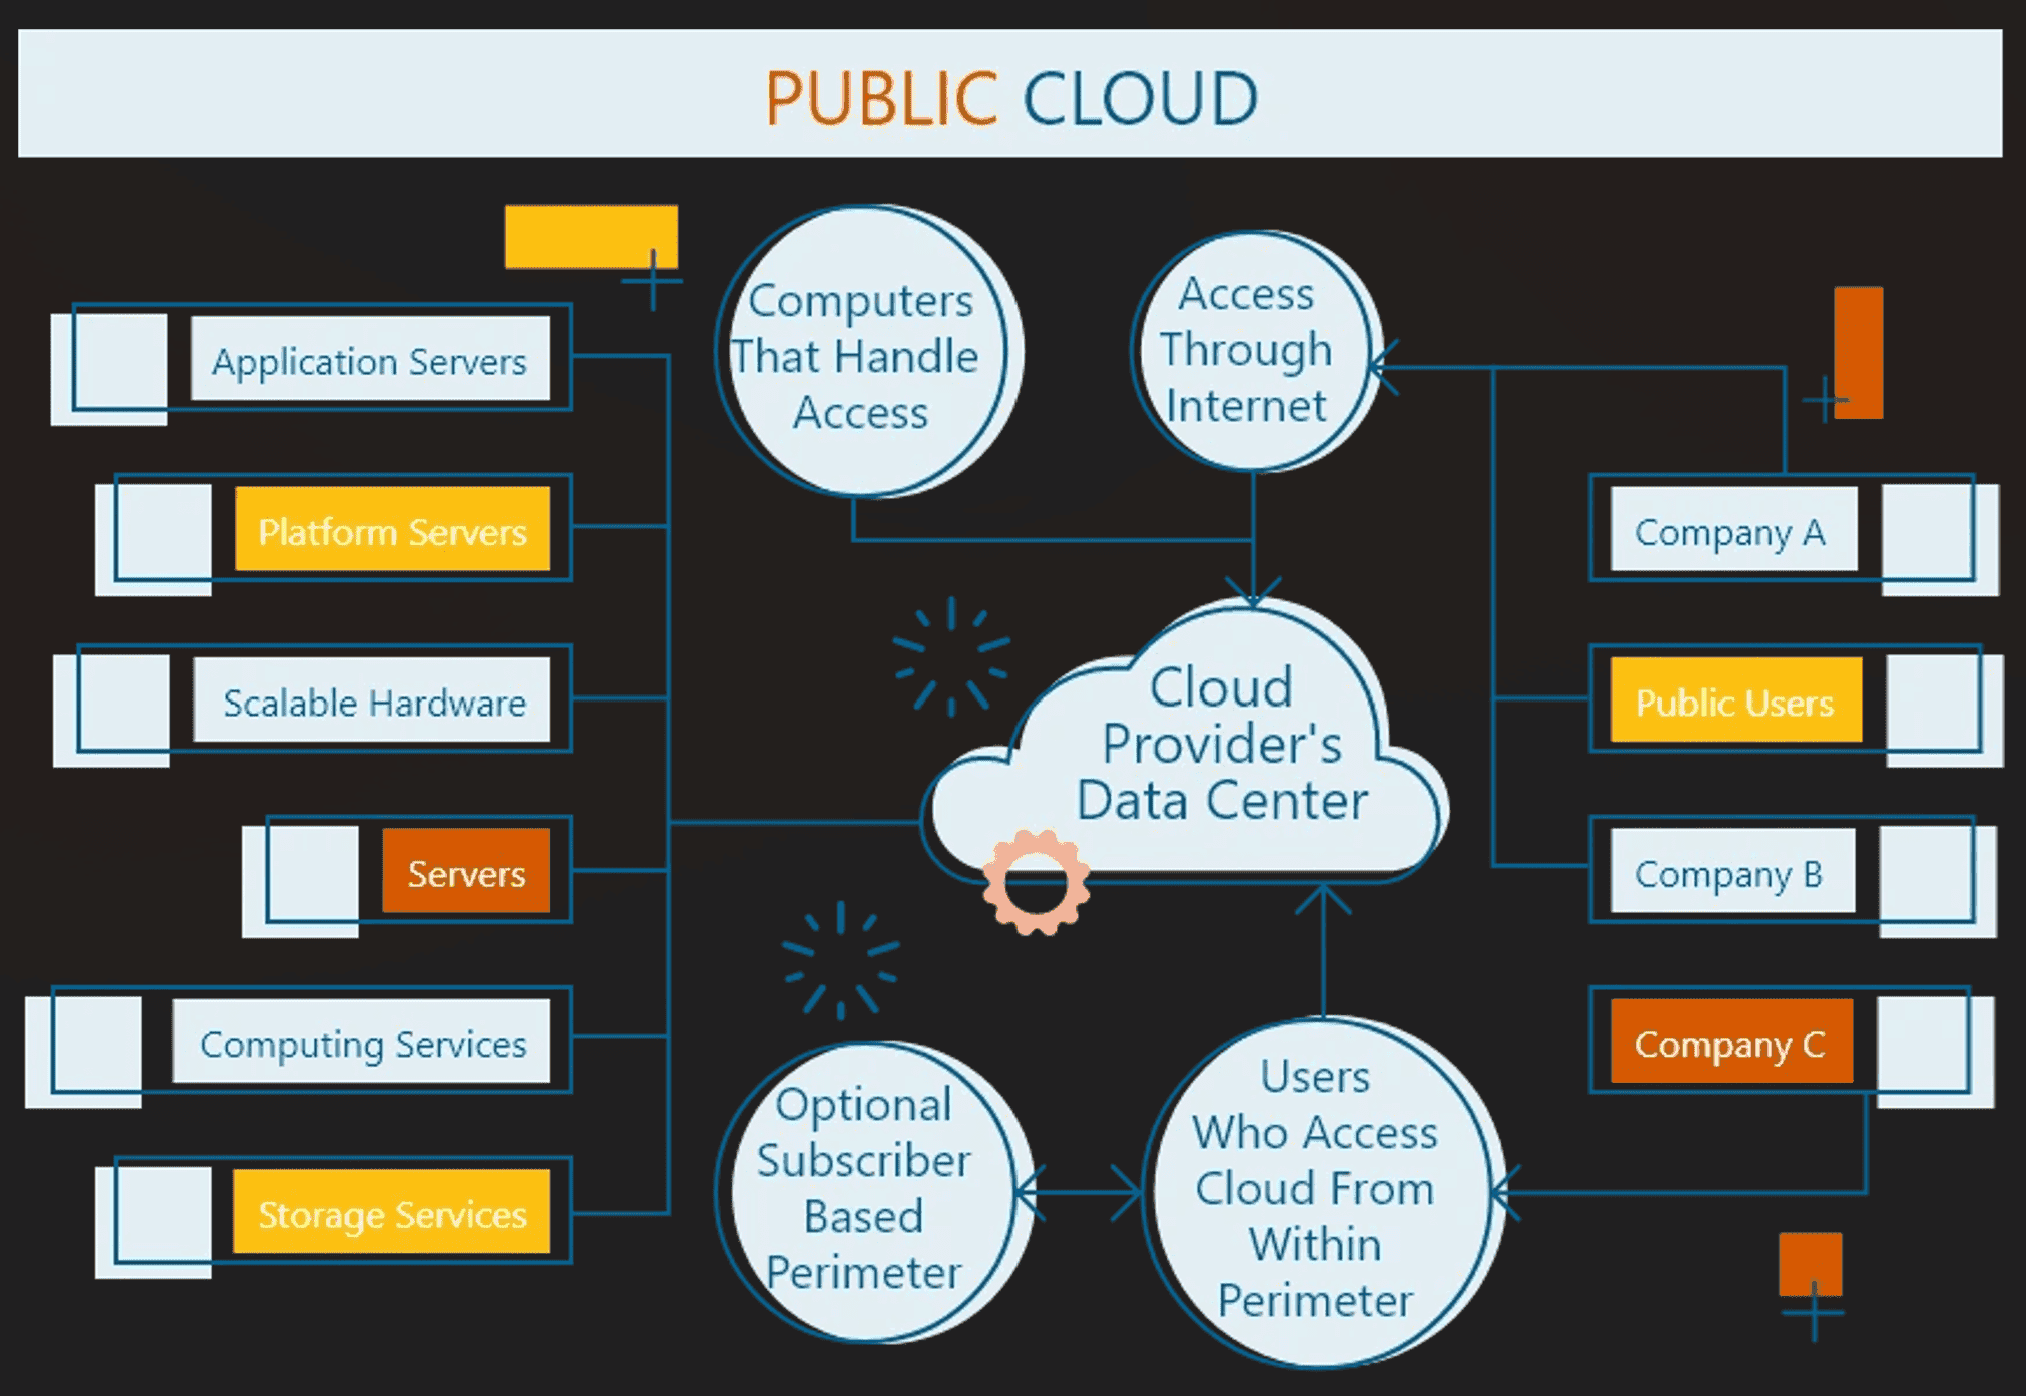
Bagaimana Model AI Awan Awam Boleh Menjejaskan Keselamatan PDF
Alat AI generatif seperti ChatGPT, Copilot, Gemini dan perkhidmatan PDF AI yang lain telah menjadi bahagian biasa dalam ruang kerja digital moden. Pasukan secara kerap menampal coretan kod, cadangan sulit atau data pelanggan ke dalam model ini dan bergantung pada mereka untuk ringkasan, terjemahan atau penukaran. Walau bagaimanapun, banyak perkhidmatan AI awam secara terbuka menyatakan bahawa mereka menyimpan gesaan pengguna secara kekal untuk tujuan latihan. Setelah PDF anda diserap ke dalam data latihan model AI, ia menjadi sebahagian daripada pangkalan pengetahuan model tersebut; pengambilan semula atau pemadaman adalah sukar dan selalunya mustahil. Laporan UpGuard "Shadow AI Data Leak" menjelaskan bahawa pekerja sering menganggap alat ini adalah peribadi dan selamat, tetapi realitinya adalah sebaliknya. Dasar pengekalan data adalah samar-samar, dan model mungkin menyimpan PDF sensitif anda dan menggunakannya untuk menambah baik algoritma mereka tanpa sebarang jaminan tanpa nama.
Kebocoran Tersembunyi Melalui Hafazan Model
Model AI tidak hanya membuat generalisasi; mereka juga menghafal. Menurut panduan keselamatan data latihan Cloudflare, "kebocoran hafazan" berlaku apabila output model mengeluarkan semula sebahagian daripada data latihannya. Kebocoran sebegini boleh berlaku di beberapa titik: semasa latihan apabila kandungan sensitif memasuki set data, semasa inferens apabila penyerang mencipta gesaan untuk memujuk model mendedahkan data dalaman, atau bahkan melalui perkongsian kecerunan semasa latihan teragih. Analisis GitGuardian terhadap GitHub Copilot menunjukkan bahawa model tersebut boleh mengeluarkan semula rahsia yang dipelajarinya daripada repositori kod awam. Apabila PDF sulit organisasi anda dimuat naik ke model AI awan—walaupun model yang "tanpa nama"—terdapat risiko bahawa model tersebut secara tidak sengaja akan mengeluarkan semula bahagian dokumen anda sebagai respons kepada pertanyaan orang lain. Tanpa nama tidak menyelesaikan masalah ini kerana serpihan kod atau teks boleh dikumpulkan dan dikenal pasti semula.
Contoh Sebenar Pelanggaran Keselamatan PDF dalam Aliran Kerja AI
```Pada Mac 2023, para jurutera di bahagian semikonduktor Samsung telah menampal kod sumber proprietari dan nota mesyuarat sulit ke dalam ChatGPT untuk menyahpepijat isu dan meringkaskan laporan dalaman. Maklumat yang dimasukkan ke dalam ChatGPT menjadi sebahagian daripada stor data model tersebut, mendorong Samsung mengeluarkan memorandum yang melarang penggunaan alat AI generatif dan menjalankan kaji selidik terhadap pekerja mengenai kebimbangan keselamatan. Enam puluh lima peratus responden bimbang tentang risiko keselamatan. Insiden serupa di Amazon dan institusi kewangan lain telah membawa kepada sekatan ketat terhadap penggunaan AI generatif. Kes-kes ini menunjukkan betapa mudahnya rahsia perniagaan dalam PDF boleh bocor apabila pekerja menggunakan alat AI awam tanpa perlindungan.
Risiko Kawal Selia: Apabila Keselamatan Data PDF Tidak Terkawal
Selain daripada kerosakan reputasi dan kehilangan kelebihan daya saing, kebocoran data AI boleh membawa kepada denda kawal selia. Peraturan Perlindungan Data Umum (GDPR) mengenakan kewajipan ketat ke atas organisasi yang memproses data peribadi. Perkara 25 mewajibkan "perlindungan data secara reka bentuk dan secara lalai," bermakna pengawal mesti melaksanakan langkah teknikal dan organisasi untuk memastikan bahawa secara lalai hanya data peribadi yang perlu untuk setiap tujuan spesifik diproses. Ia selanjutnya menyatakan bahawa data peribadi tidak boleh diakses oleh orang yang tidak terhad. Akta Privasi Pengguna California (CCPA) memberikan hak kepada pengguna untuk mengetahui maklumat peribadi apa yang dikumpul, hak untuk memadamkannya, hak untuk menarik diri daripada penjualan atau perkongsiannya, dan perlindungan daripada diskriminasi kerana menggunakan hak tersebut. Apabila data daripada PDF dimasukkan ke dalam model AI luaran, organisasi mungkin tidak dapat memenuhi permintaan pemadaman atau penarikan diri, menyebabkan ia terdedah kepada liabiliti undang-undang. Oleh itu, mencapai pematuhan memerlukan lebih daripada dasar privasi—ia memerlukan mereka bentuk aliran kerja AI yang tidak pernah menghantar data sensitif ke model awan yang tidak terkawal.
Cara Melindungi Fail PDF dengan AI Setempat (Zero Data Upload)
Memahami Pemprosesan Setempat
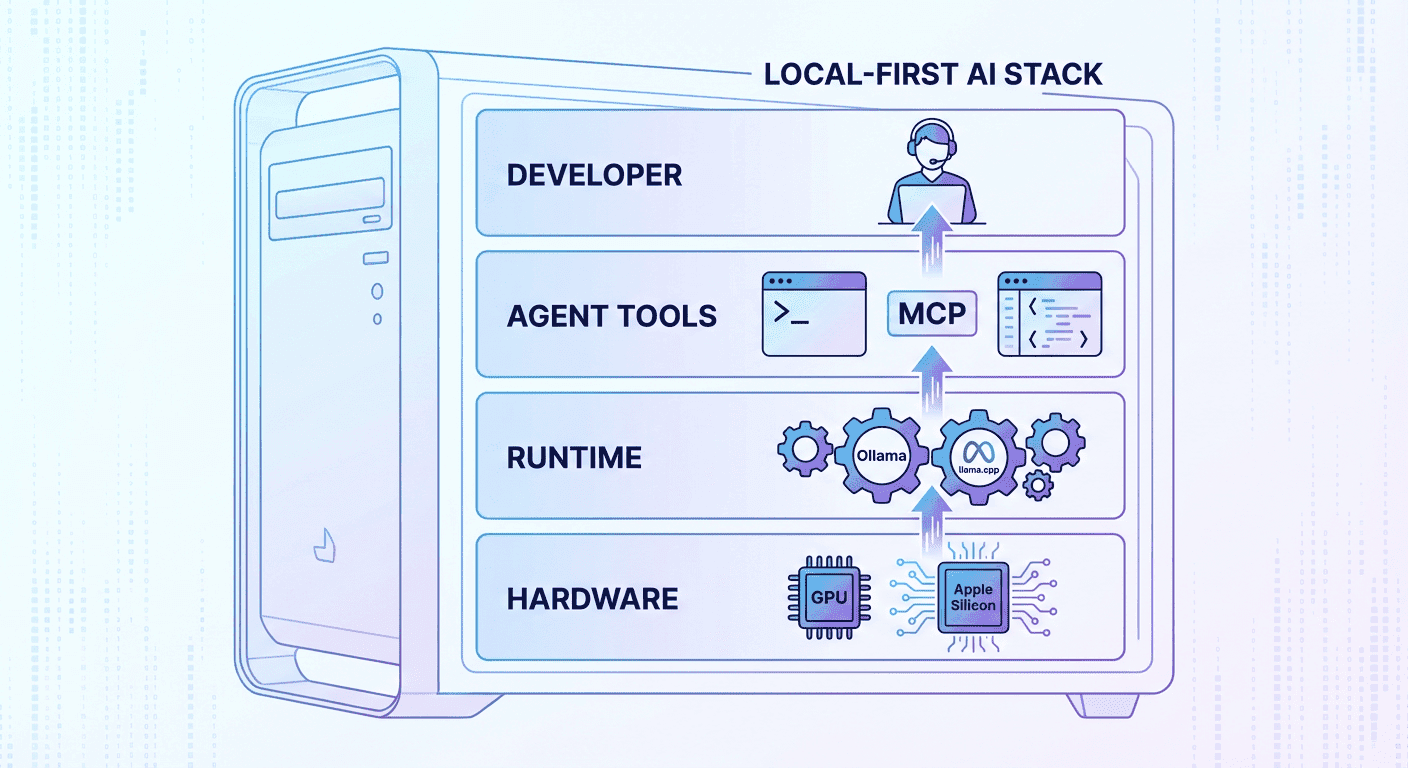
Perisian "Local-first" ialah corak seni bina di mana semua pemprosesan dan penyimpanan berlaku pada peranti pengguna secara lalai. Operasi seperti penyuntingan, OCR dan penukaran dilaksanakan dalam memori, dan hanya pengguna boleh mencetuskan penyegerakan atau perkongsian. Penyunting PDF local-first di GitHub, Simple VaultPDF, menonjolkan prinsip utama model ini: semua pemprosesan berlaku secara setempat tanpa kebergantungan awan. Ciri-ciri termasuk penyuntingan, penyusunan semula, penggabungan, pemisahan dan OCR, namun semuanya dilaksanakan di luar talian. Repositori ini menekankan reka bentuk privasi-pertama, dengan menyatakan bahawa fail tidak pernah meninggalkan peranti dan tiada data dikumpul atau dihantar. Begitu juga, projek Penyunting PDF Luar Talian menekankan bahawa dokumen kekal pada peranti pengguna, tiada akaun diperlukan dan tiada muat naik awan secara paksa. Ia bergantung pada backend FastAPI + PyMuPDF dan frontend React + TypeScript untuk memproses PDF dalam sesi setempat.
Amalan Terbaik untuk Keselamatan PDF dalam Aliran Kerja AI
Melaksanakan ciri AI dalam penyunting PDF—seperti rumusan, terjemahan atau penukaran—sering bergantung pada model pembelajaran mesin. Ramai vendor menghantar PDF ke pelayan jauh untuk analisis, tetapi Pembuat PDF AI local-first boleh melaksanakan model ini secara setempat menggunakan WebAssembly atau pecutan perkakasan. Oleh kerana model berjalan dalam memori, kandungan sensitif tidak pernah dihantar; ini memenuhi keperluan peminimuman data GDPR dan keperluan opt-out CCPA secara reka bentuk. Seni bina local-first juga mengurangkan kependaman, mengelakkan kegagalan rangkaian dan menghapuskan kebergantungan kepada penyedia perkhidmatan pihak ketiga. Contohnya, ciri Simple VaultPDF termasuk OCR melalui Tesseract.js dan keupayaan untuk menukar halaman PDF kepada imej atau teks berkualiti tinggi—semuanya tanpa komunikasi rangkaian. Dalam projek Penyunting PDF Luar Talian, ciri penukaran membolehkan mengeksport PDF ke Word, PowerPoint, Excel atau imej dan mengimport pelbagai format ke PDF. Dengan mengintegrasikan Pembuat PDF AI atau Penukar AI PDF ke Word ke dalam rangka kerja local-first sedemikian, pembangun boleh menyampaikan keupayaan AI yang berkuasa sambil memastikan dokumen dan terbitan embedding tidak pernah meninggalkan mesin.
Cara Mencapai Jejak Awan Sifar Bait
Untuk mencapai "sifar bait dimuat naik," sistem AI PDF setempat harus mematuhi beberapa prinsip reka bentuk teras:
Pemprosesan dalam penyemak imbas: Gunakan WebAssembly atau pustaka asli yang dikompilasi untuk berjalan dalam penyemak imbas supaya algoritma beroperasi dalam persekitaran klien. Projek GitHub yang kami petik melaksanakan OCR dan manipulasi PDF menggunakan Tesseract.js dan PyMuPDF.
Tiada panggilan API luaran secara lalai: Aplikasi tidak boleh meminta titik akhir luaran untuk melaksanakan tugas AI atau analitik. Semua log dan pemprosesan berlaku secara setempat, selaras dengan keperluan Perkara 25 GDPR untuk mengehadkan jumlah dan kebolehcapaian data peribadi.
Segerak pilihan melalui penyulitan: Apabila penyegerakan atau sandaran awan diperlukan, sistem mesti menyulitkan fail pada klien sebelum pemindahan dan hanya menghantar bait yang disulitkan. Kunci kekal di bawah kawalan pengguna. Tanpa kunci, pembekal awan tidak boleh mengakses kandungan dokumen, memenuhi hak CCPA untuk memadam dan hak untuk menarik diri.
Ketelusan sumber terbuka: Kod sumber terbuka membolehkan organisasi mengaudit pelaksanaan dan mengesahkan bahawa tiada panggilan rangkaian tersembunyi atau telemetri wujud. Simple VaultPDF dan PDF Editor Offline dikeluarkan di bawah lesen permisif dan menekankan ketelusan.
Bersama-sama, prinsip-prinsip ini memastikan bahawa tidak sebarang bait PDF anda meninggalkan persekitaran setempat melainkan anda secara eksplisit memutuskan untuk berkongsinya.
Pematuhan Keselamatan PDF: Amalan Terbaik GDPR & CCPA
Peminimuman Data dan Privasi melalui Reka Bentuk (GDPR)
GDPR menghendaki pengawal melaksanakan langkah teknikal dan organisasi yang sesuai supaya, secara lalai, hanya data peribadi yang perlu untuk setiap tujuan tertentu diproses. Apabila menggunakan PDF Agile—alat AI PDF setempat hipotetikal kami—anda boleh memenuhi keperluan ini dengan:
Memproses dokumen di luar talian: Oleh kerana PDF Agile menjalankan model AI secara setempat, data peribadi kekal dalam peranti pengguna. Tiada penghantaran lalai ke pelayan luaran, memastikan hanya data yang anda sengaja gunakan diproses. Ini selaras dengan tuntutan GDPR bahawa data peribadi tidak boleh diakses oleh bilangan orang yang tidak terhad.
```Kebenaran jelas untuk analitik: Jika anda memilih untuk mendayakan penyegerakan awan pilihan atau analitik penggunaan, alat tersebut harus meminta kebenaran yang jelas dan menerangkan data apa yang akan dihantar. Pengguna boleh menolak untuk berkongsi data, memenuhi keperluan untuk memproses hanya data peribadi yang diperlukan.
Kawalan pengekalan data: PDF Agile harus menyediakan log tempatan bagi interaksi AI dan membenarkan pengguna memadam atau mengeksport log tersebut. Memandangkan data tidak pernah pergi ke pelayan vendor secara lalai, pemadaman adalah serta-merta dan boleh disahkan.
Akta Privasi Pengguna California (CCPA)
CCPA memberikan hak kepada pengguna untuk mengetahui maklumat peribadi apa yang dikumpul tentang mereka, memadam maklumat peribadi, menarik diri daripada penjualan atau perkongsiannya, dan mengelakkan diskriminasi kerana menggunakan hak ini. PDF Agile membantu organisasi mematuhi keperluan ini dengan:
Pengendalian data yang telus: Apabila digunakan secara tempatan, PDF Agile tidak mengumpul data peribadi, jadi tiada apa-apa untuk dijual atau dikongsi. Jika ciri awan pilihan diaktifkan, alat tersebut mesti menyediakan notis privasi yang jelas yang menyenaraikan kategori data yang dikumpul dan tujuan pengumpulan.
Pemadaman atas permintaan: Oleh kerana pemprosesan AI berlaku secara tempatan, permintaan pemadaman dapat dipatuhi dengan serta-merta. Jika dokumen diselaraskan ke storan awan yang disulitkan, pengguna mengawal kunci penyulitan; memadam kunci tersebut berkesan memadam data, selari dengan hak untuk memadam.
Menarik diri daripada perkongsian data: Seni bina lalai sudah menghalang perkongsian data. Satu-satunya data yang dihantar—sandaran yang disulitkan—berlaku jika pengguna memilih untuk mendaftar. Ini memenuhi hak untuk menarik diri.
Mengendalikan Kategori Data Sensitif
Perkara 9 GDPR merangkumi kategori data khas (contohnya, maklumat kesihatan, pendapat politik), manakala CCPA menekankan perlindungan untuk kategori seperti nombor Keselamatan Sosial dan data kewangan. Untuk mengendalikan jenis data ini dengan selamat dalam aliran kerja AI:
Penyuntingan tempatan: Gunakan alat penyuntingan AI tempatan untuk mengesan dan membuang data sensitif secara kekal sebelum berkongsi atau menganalisis. Alat penyuntingan VeryPDF menunjukkan bahawa pemprosesan luar talian dapat mengesan dan membuang maklumat sensitif tanpa mendedahkannya kepada pelayan luaran. Langkah-langkah termasuk mengimbas PDF untuk token sensitif, menyemak bahagian yang ditandakan, dan menggunakan penyuntingan kekal. Ini memastikan data sensitif tidak pernah memasuki model AI dan dengan itu tidak boleh bocor atau disimpulkan.
Tokenisasi: Apabila rumusan atau terjemahan memerlukan konteks, gantikan nilai sensitif dengan token ([NAME_1], [EMAIL_1], dan lain-lain) seperti yang disyorkan oleh alat pemeliharaan privasi. Panduan PrivacyScrubber menunjukkan bahawa token deterministik membolehkan sistem memberikan output yang bermakna sambil mengekalkan anonimiti. Setelah pemprosesan selesai, token boleh digantikan semula ke dalam dokumen secara tempatan.
No need for search here. This is a straightforward HTML translation task.```htmlKebenaran akses minimum: Hadkan siapa yang boleh menjalankan analisis AI pada PDF. Walaupun dalam sesebuah organisasi, hadkan ciri AI kepada kakitangan yang diberi kuasa dan simpan log audit.
Cara Melindungi Fail PDF dengan Mod Penyulitan AI Luar Talian
Mod penyulitan AI luar talian dalam PDF Agile menyediakan tiga langkah untuk memastikan pemprosesan AI berlaku secara setempat dan output disulitkan sebelum meninggalkan peranti anda. Mod ini diilhamkan oleh alat yang mengutamakan privasi seperti VeryPDF Smart Redact dan seni bina setempat dari GitHub.
Langkah 1 – Aktifkan Mod Luar Talian dan Sahkan Tiada Aktiviti Rangkaian
Putuskan atau hadkan rangkaian: Gunakan tembok api sistem pengendalian anda atau mod "Airplane Mode" terbina dalam PDF Agile untuk menyekat sambungan rangkaian. Ini memastikan model AI tidak boleh menghubungi API luaran. Panduan pengedit VeryPDF menekankan bahawa pemprosesan luar talian memastikan fail kekal sepenuhnya dalam rangkaian anda.
Sahkan status luar talian: PDF Agile harus memaparkan penunjuk yang mengesahkan bahawa mod luar talian aktif. Anda boleh menguji dengan menonaktifkan sementara tembok api; penunjuk harus berubah jika sebarang panggilan rangkaian dicuba. Dalam seni bina setempat, tiada paket keluar sepatutnya diperhatikan.
Langkah 2 – Laksanakan Tugas AI Secara Setempat
Muatkan model AI ke dalam ingatan: PDF Agile menggabungkan model AI untuk ringkasan, terjemahan dan penukaran; model dimuatkan ke dalam ingatan dari storan setempat apabila mod luar talian aktif. Ketiadaan panggilan luaran memastikan pematuhan dengan keperluan peminimuman data.
Jalankan fungsi AI pada dokumen anda: Gunakan AI PDF Maker untuk menghasilkan ringkasan atau menukar PDF ke Word. Oleh kerana Penukar AI PDF ke Word beroperasi sepenuhnya pada peranti anda, penukaran adalah pantas dan peribadi. OCR setempat menggunakan Tesseract.js serupa dengan Simple VaultPDF.
Pilihan: Gunakan pengeditan: Jika dokumen anda mengandungi maklumat sensitif, jalankan pengeditan AI setempat. Panduan VeryPDF menunjukkan aliran kerja yang mudah—muatkan PDF, biar AI menandakan data sensitif, semak dan gunakan pengeditan. Mengeluarkan data sensitif sebelum penukaran atau rumusan mengelakkan pendedahan tidak sengaja.
Langkah 3 – Sulitkan dan Eksport
```Sulitkan output anda: Selepas pemprosesan, sulitkan fail PDF atau Word yang terhasil menggunakan penyulitan piawai industri (contohnya, AES‑256). Banyak alat tempatan membolehkan anda menetapkan kata laluan atau mengeksport ke ZIP yang disulitkan. Ini selaras dengan cadangan VeryPDF untuk mengalih keluar maklumat sulit secara kekal dan mencegah pendedahan pihak ketiga.
Simpan kunci penyulitan secara setempat: Simpan kunci penyulitan pada peranti anda atau dalam pengurus kata laluan yang selamat. Elakkan menyimpannya bersama fail yang disulitkan; ini memastikan walaupun seseorang mendapat akses kepada fail tersebut, mereka tidak boleh menyahsulitnya. Amalan ini memenuhi keperluan CCPA untuk melindungi daripada perkongsian tanpa kebenaran dan selaras dengan prinsip pengecilan data GDPR.
Tip Operasi Tambahan
Audit dan log: Dayakan pengelogan audit untuk merekod siapa yang mengakses PDF Agile dan tindakan yang mereka lakukan. Simpan log secara setempat dan gunakannya untuk pelaporan pematuhan.
Kemas kini berkala: Pastikan model AI tempatan dan perpustakaan penyulitan anda dikemas kini. Kelemahan dalam perisian lapuk boleh menjejaskan privasi walaupun pemprosesan dijalankan secara setempat.
Latihan pekerja: Latih kakitangan tentang penggunaan AI yang selamat. UpGuard menekankan bahawa kesedaran pekerja mengurangkan kesilapan yang tidak disengajakan.
Kesimpulan
Kecerdasan buatan menawarkan alat yang berkuasa untuk menyusun PDF—merumuskan laporan, menukar dokumen dan mengekstrak data. Namun kemudahan AI awan datang dengan risiko tersembunyi yang ketara: penyimpanan data dan penghafalan model boleh menyebabkan kebocoran maklumat sensitif. Insiden dunia sebenar, seperti kebocoran ChatGPT Samsung, menunjukkan bahawa walaupun perusahaan besar secara tidak sengaja boleh mendedahkan kod proprietari. Rangka kerja kawal selia seperti GDPR dan CCPA memerlukan privasi melalui reka bentuk, pengecilan data dan keupayaan pengguna untuk mengetahui, memadam dan menarik diri.
Penyelesaian AI PDF setempat-pertama seperti PDF Agile menangani cabaran ini dengan memastikan semua pemprosesan berlaku pada peranti pengguna. Projek GitHub seperti Simple VaultPDF dan PDF Editor Offline menunjukkan bahawa penyuntingan PDF yang komprehensif dan ciri AI boleh dilaksanakan tanpa sebarang interaksi awan. Melaksanakan seni bina setempat-pertama, tokenisasi, pengredaktan luar talian dan eksport disulitkan membolehkan organisasi memanfaatkan manfaat AI sambil mengekalkan pematuhan dan melindungi rahsia perdagangan. Tiga langkah mod penyulitan AI luar talian menyediakan panduan operasi praktikal untuk aliran kerja PDF yang selamat. Dengan mengamalkan amalan ini, syarikat boleh menggabungkan AI dengan yakin ke dalam saluran pemprosesan dokumen mereka tanpa mengorbankan privasi atau mendedahkan ruang kerja digital mereka kepada risiko yang tidak kelihatan.